Tools and Documents for fault analysis in SQL Server-based environments
Tools and Documents for fault analysis in SQL Server-based environments.
Ignite 2026 開催のタイミングの Azure SQL / SQL Server の Update
Ignite 2026 開催のタイミングの Agent 365 の Update の Azure SQL / SQL Server 版。
Ignite 2026 開催のタイミングの Agent 365 の Update
Ignite 2026 開催に伴い、Agent 365 に関連するアナウンスがいくつか出ていますので、情報を整理しておきたいと思います。
本ページは情報を確認しながら適宜更新しています。(まずは、関連リンクのみ)
PASS Summit West 2026 の Microsoft セッションの発表内容
先日、PASS Summit West 2026 が開催されました。
この中で、Microsoft のセッションとして、What’s New in Microsoft SQL in 2026 | Data Exposed Live で Azue SQL の最新情報がアナウンスされました。
このセッションの内容が公開され、発表内容が確認できるようになりました。
本日、Ignite 2026 があるので、その中でも Azure SQL 関連のアナウンスはあるかと思いますが、PASS では、次のようなアナウンスが行われたようです。
SQL Server Basic Security Skill (ドラフト版) を公開しました
以前、詳解 Active Directory & Windowsインフラ・ペネトレーションテストの SQL Server の章を読んで考えたこと という投稿をしたのですが、この内容を元にスキルを作成しました。
「sql-server-basic-security-check」というスキルにより、PowerShell と ODBC 版 sqlcmd (go 版ではない通常の sqlcmd) を使用して、冒頭に記載した以前の投稿の内容を元にしたチェックが実行されます。
「現在ログインしているユーザーでWindows 認証を使用して SQL Server のローカルインスタンスのセキュリティ診断を実行してください。」というようなプロンプトを使用してチェックを行うことで、HTML のレポートを出力します。
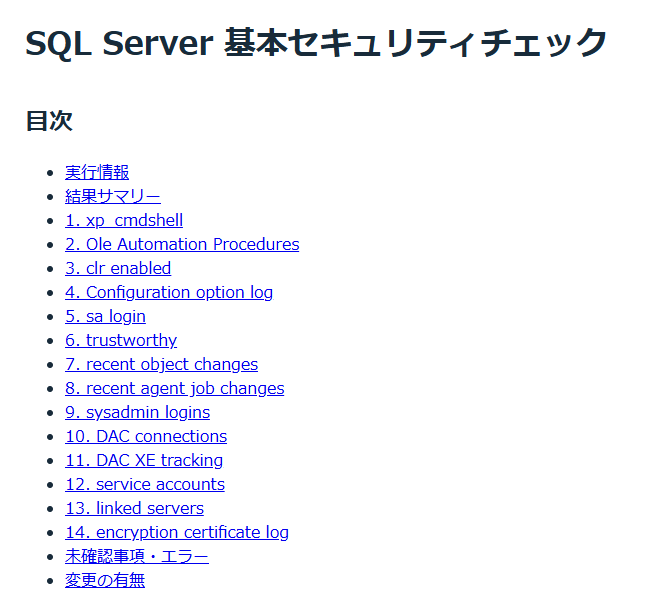
ドラフト版と記載した通り、現状は生成 AI を使用して大枠の実装を行った段階で、多くのブラッシュアップが必要ですが、基本的なチェックは実行できるのではないかと。
SQL Server の暗号化接続で使用される初期状態の証明書について (+ Azure SQL の証明書についても少し)
SQL Server は、初期状態でも暗号化接続をサポートしており、「Encrypt=True;TrustServerCertificate=True」を使用することで、暗号化接続を使用することができます。
この際、SQL Server では自己署名証明書が使用されているのですが、この証明書について確認した内容をまとめておきたいと思います。
SQL Server / Azure SQL への Entra ID を使用した接続に PIM を活用する
SQL Server (Azure Arc の利用が必要) / Azure SQL では、Microsoft Entra ID を使用したログインがサポートされています。
このログインの方法に Privileged Identity Management (PIM) を活用することができますので、情報をまとめておきたいと思います。
昨今のセキュリティ意識の向上に関連してか、Azure SQL 向けのドキュメントとして、次の情報も句会が開始されています。
- New ransomware recovery guidance for Azure SQL Database and Azure SQL Managed Instance
- 概要:ランサムウェア攻撃からAzure SQL DatabaseおよびAzure SQL Managed Instanceを回復する方法
Azure SQL のセキュリティについてはこれらの情報も一読しておくとよいのではないでしょうか。
Copilot Studio で作成したエージェントのエージェント ID 無効化時の挙動について (2026/11/09 版)
先週末に開催された 第63回 Tokyo Jazug Night【Microsoft Entra 回】 の 国井さん の Microsoft Entra IDからAgent IDの必要性を考える のセッションで、Copilot Studio で作成したエージェントのエージェント ID の無効化についての話がありました。
Copilot Studio のエージェント ID ですが、Copilot Studio エージェントを Microsoft Entra エージェント ID に移行する に記載されているように、Agent 365 の提供前に作成されている Copilot Sutio で作成したエージェントについてもエージェント ID の付与が自動的に行われており、以前作成したエージェントについてもエージェント ID の付与が行われた状態となっています。
アプリ登録IDを使用する既存のエージェントは、Microsoftによって自動的に移行されています。
Copilot Studio で作成したエージェントについて、エージェント ID を無効化した際の挙動について、今までは効果がないと思っていたのですが、セッション内で無効化することでエージェントの利用を防止することができるという内容がありました。
現在の挙動としてどのようになっているのか一度把握しておきたいと思い、改めて評価した内容を残しておきたいと思います。
Microsoft Foundry と Copilot Studio のエージェントの検証で今までに発生させることができた Microsoft Defender のアラートのメモ
Microsoft Defender では、AI エージェントを保護する機能があり、Copilot Studio や Microsoft Foundry で作成されているエージェントのような Agent 365 に音ボーディングされているエージェントのアラートを検知することができます。
どのようなアラートが検知されるかは AI サービスのアラート に記載されており、MITRE ATT&CK の方針 に記載されている MITRE ATLAS のナレッジベースの攻撃テクニックについての検知が含まれているようです。
Microsoft Foundry で作成したエージェントで Microsoft Defender のアラートを発火させる
Microsoft Agent 365 の評価をしていて、エージェントで Microsoft Defender で検知されるアラートを発火させたいという状況になることがあるのではないでしょうか?
そのような際に、どのような方法でアラートを発生させることができるかについてメモを残しておきたいと思います。
SQL Database でデータベースレベルのマネージド ID のプレビューサポートが開始されました
プレビュー機能となりますが、SQL Dataabse でデータベースレベルのマネージド ID のサポートがアナウンスされました。
- Public Preview: Support database-level managed identity (including FIC) in Create Database Scoped Credential T-SQL
- Azure SQL Database (preview) でデータベースレベルのマネージドアイデンティティを使おう
今までは、論理サーバーに対してマネージド ID を付与することで、外部リソースへのアクセスを行っていました。
この場合、論理サーバー内に含まれるすべてのデータベースが同一のマネージド ID を共有することになるため、「一部のデータベースでのみマネージド ID の利用が必要」といった場合でも、論理サーバーに対してマネージド ID を有効にし、マネージド ID の利用が不要なデータベースについても利用することができる状態とする必要がありました。
これが、特定のデータベースでのみマネージド ID を有効化することができるようになり、マネージド ID が不要なデータベースについては、利用を許可しないという設定が可能となりました。