Microsoft Defender では、AI エージェントを保護する機能があり、Copilot Studio や Microsoft Foundry で作成されているエージェントのような Agent 365 に音ボーディングされているエージェントのアラートを検知することができます。
どのようなアラートが検知されるかは AI サービスのアラート に記載されており、MITRE ATT&CK の方針 に記載されている MITRE ATLAS のナレッジベースの攻撃テクニックについての検知が含まれているようです。
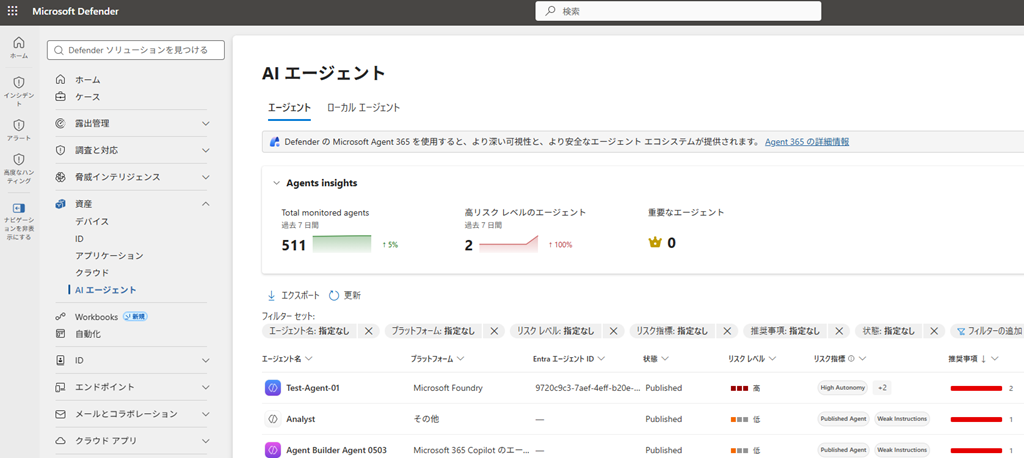
ai エージェントを検出し、Microsoft Defenderを使用してセキュリティ体制を評価する には、Microsoft Defender の「資産」-「AI エージェント」からセキュリティに関する推奨事項を確認する方法が記載されており、次のような画面で、各エージェントのセキュリティの推奨事項があるかを確認することができます。
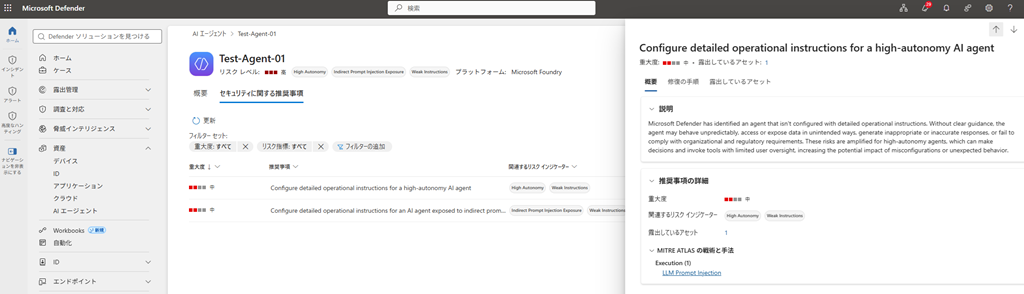
該当のエージェントの情報の「エージェント ページを開く」から「セキュリティに関する推奨事項」を確認することができ、どのような MITRE ATLAS の攻撃手法補テクニックに関しての対応を考慮するとよいかを確認することが得きるようになっています。
エージェントのセキュリティの評価を実施する際には、実際にアラートを発火させ、攻撃があった場合にどのように情報を確認することができるのかを把握しておく必要があるかと思います。
当ブログでは、次のような方法で実際にアラートを発生させていました。
- Microsoft Defender を使用した Copilot Studio の宣言型エージェントの保護についての関連情報
- Microsoft Foundry で作成したエージェントで Microsoft Defender のアラートを発火させる
今は、「責任ある AI (Responsible AI: RAI)」 として、Defender に検知される前にブロックされ、アラートまで届かないこともあるようですが、今までエージェントの評価を行っていて、発生させることができたアラートとして次のようなものがありました。
- AI agent tool invocation blocked by Microsoft Defender
- ASCII Smuggler によるプロンプトインジェクション
- T1562: Impair Defenses
- T1213: Data from Information Repositories
- PowerShell created possible reverse TCP shell
- Chat GPT 等のエージェントで Power Shell が実行された際の検知
- T1059.001: PowerShell
- T1095: Non-Application Layer Protocol
- Malware-related content was detected in AI agent activity (Preview)
- マルウェアを含む可能性のある URL へのアクセス
- AML.T0042: Verify Attack
- ASI04: Agentic Supply Chain Vulnerabilities
- Suspicious obfuscated, encoded or hidden payload was detected in AI agent activity (Preview)
- ROT13 / Base64 を使用したプロンプトへの指示の混入
- AML.T0068: LLM Prompt Obfuscation
- AML.T0051.000: LLM Prompt Injection: Direct
- ASI01: Agent Goal Hijack
「Suspicious obfuscated, encoded or hidden payload was detected in AI agent activity」は、 国井さん の投稿を参考に検証をしてみたのですが、現状はこの攻撃テクニックがアラートを発火させる再現性が高く、汎用的に使用できそうですね。
ついにMicrosoft DefenderでAIエージェントのインシデントを発生させることに成功した!これでデモンストレーションでインシデント画面を紹介できるぞ pic.twitter.com/iWbuyZVJLM
— 国井 傑@Microsoft 365トレーナー (@kuniisuguru) November 7, 2026
昨今は生成 AI のコンピューターの操作を使用して、評価したいエージェントを開いた状態で「これらの攻撃テクニックに該当する攻撃が検知されるか評価して下さい。」と指示することで、機械的にプロンプトを生成して実行させることができますので、評価をする際にどのようなプロンプトを使用すればよいかについても、生成 AI を活用すると良いのではないでしょうか。
高度なハンティングの BehaviorEntities テーブル にも情報が出力されているはずですので、アラートが発生した際には、このテーブルの確認をしてみるのもよいのではないでしょうか。