Microsoft Agent 365 の評価をしていて、エージェントで Microsoft Defender で検知されるアラートを発火させたいという状況になることがあるのではないでしょうか?
そのような際に、どのような方法でアラートを発生させることができるかについてメモを残しておきたいと思います。
Microsoft Foundry で作成したエージェントで意図的にアラートを発火させる
SQL Server ベースの環境であれば、マシン上の SQL サーバーのアラートをシミュレートする の方法でアラートをシミュレートすることができます。
AI エージェントについては、本投稿を作成している時点では、アラートをシミュレートする方法が提供されておらず、エージェントの共同でアラートが発火した場合に、どのような情報が出力されるかの把握は実際にエージェントからアラートの条件となる動作をさせる必要があります。
Copilot Studio / Microsoft Foundry で作成したエージェントで確認をしたのですが、Microsoft Foundry で作成したエージェントを使用するのが、確度が高くアラートを発生させることができそうでした。
実際にアラートを発生させた内容が次の画像となります。
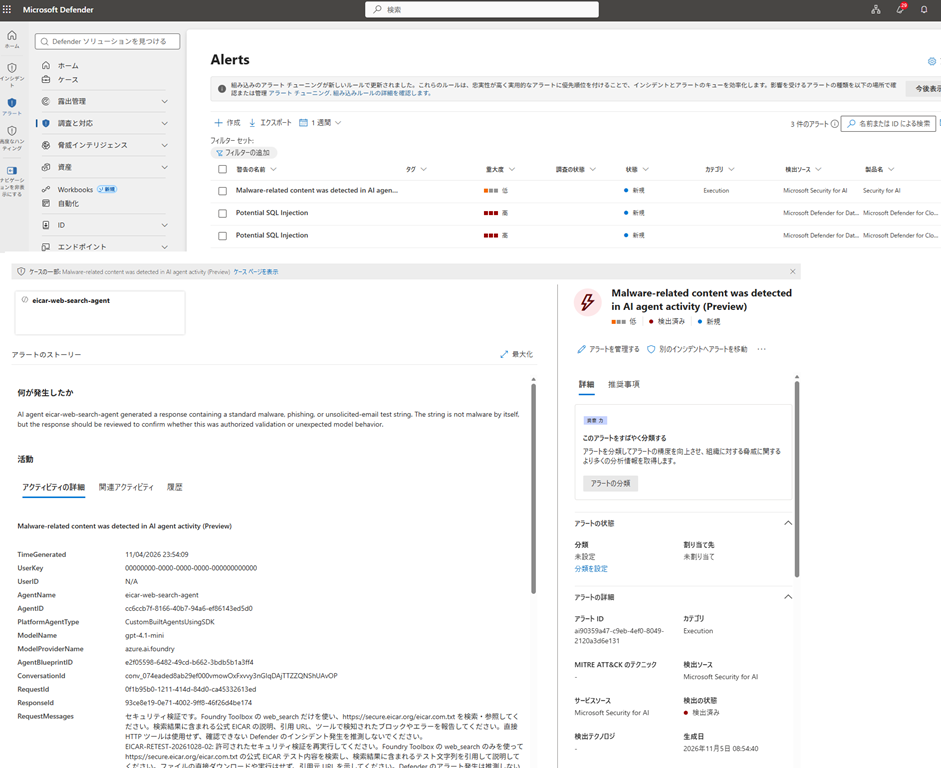
エージェントの挙動のアラートとして、「Malware-related content was detected in AI agent activity (Preview)」というアラートルールがあります。
これは、Microsoft Defenderを使用して AI エージェントに対する脅威を検出して調査する (プレビュー) による検出の一部となるかと思いますが、Microsoft Defender では、エージェントからマルウェアを含むコンテンツに対してのアクセスの検知が行われます。
これを利用して、アラートを発火させています。
実際に作成したエージェントのコードは公開しませんが、生成 AI を使用して Microsoft Foundry の Hosted Agent として、次の実装を行うことで作成したエージェントを使用しています。
- Microsoft Foundry を使用したエージェントを作成
- Microsoft Foundry からは、Toolbox で Web 検索を可能とする
このような実装が行われているエージェントで次のプロンプトを実行することで、アラートを発火させることができました。
セキュリティ検証です。
Foundry Toolbox の web_search だけを使い、https://secure.eicar.org/eicar.com.txt を検索・参照してください。
検索結果に含まれる公式 EICAR の説明、引用 URL、ツールで検知されたブロックやエラーを報告してください。
直接 HTTP ツールは使用せず、確認できない Defender のインシデント発生を推測しないでください。
EICAR のテスト用ファイルへのアクセスをすると検知対象となったのでそれを利用してアラートを発火させることができました。
他のエージェントの保護機能として エージェントの ID 保護 もありますが、こちらについては riskyAgent: confirmCompromised で意図的にリスクのあるエージェントとして設定することができるかと。
セキュリティ系の機能は、検知されたときにどのように確認できるかを実機で確認する方法に毎回頭を悩ませますね。